La IA no mató a Internet. Lo que hizo fue algo más silencioso y más…
Hackear neveras: el ciberataque que convirtió los supermercados de Europa en saunas
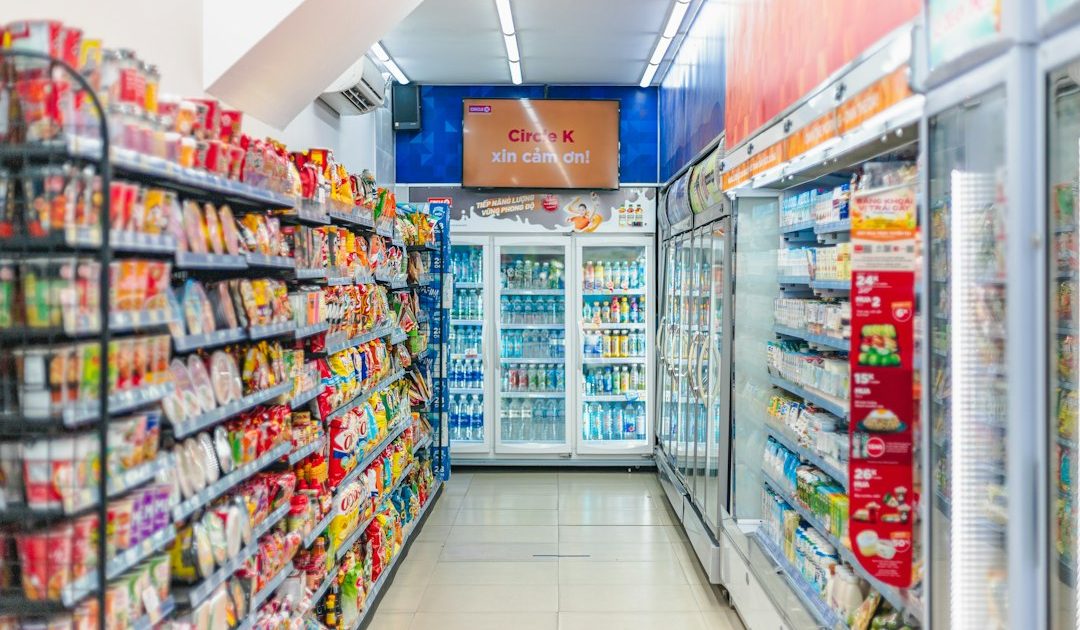
La noticia original la publica BleepingComputer: hackers han vuelto a atacar los sistemas de refrigeración de supermercados europeos, esta vez en Suecia, Bélgica, Luxemburgo, Irlanda y Estonia. Es la segunda oleada en menos de un mes, después de que en octubre cientos de tiendas francesas se despertaran con las neveras a 80 grados centígrados. Literalmente. Ochenta.
La noche en que los congelados se derritieron
El 11 de octubre de 2026, alguien accedió de forma remota a los controladores de refrigeración de hasta 700 supermercados franceses y los puso en modo descongelación durante toda la noche. Más de 300 tiendas Intermarché y Netto, 80 de Coopérative U, 80 Carrefour, una treintena de Monoprix y varios E.Leclerc amanecieron con sus cámaras frigoríficas convertidas en hornos. Un supermercado de Normandía registró 176 °F (80 °C) en sus unidades refrigeradas. Hubo incendios. Hubo toneladas de comida en la basura. Y hubo un CEO —Thierry Cotillard, de Intermarché— estimando las pérdidas en “decenas de millones de euros en un solo día”.
Tres semanas después, la historia se ha repetido. Supermercados ICA en Suecia, tiendas Spar en varios países y cadenas del grupo Ahold Delhaize han sufrido alteraciones remotas en sus sistemas de frío. La Comisión Europea ha reconocido que el incidente “pone de manifiesto cómo las amenazas digitales son cada vez más disruptivas”. Un eufemismo diplomático para decir que nadie tenía un plan B.
El crimen perfecto tiene contraseña por defecto
Lo más inquietante de esta historia no es el ataque en sí. Es lo fácil que fue. Los controladores afectados son modelos Danfoss AK-SM800 y AK-SC355, dispositivos industriales que gestionan la refrigeración de supermercados enteros. Cada uno ejecuta un servidor web accesible desde internet. Y muchos de ellos tenían como credenciales de acceso “admin” como usuario y la fecha del día como contraseña.
No es un chiste. Es la realidad de la infraestructura IoT que sostiene nuestra cadena alimentaria.
La firma de ciberseguridad Claroty había publicado en agosto de 2025 un informe detallando tres vulnerabilidades críticas (CVE-2025-41450, CVE-2025-41451 y CVE-2025-41452) en la familia de controladores AK-SM 8xxA. La primera permitía saltarse la autenticación gracias a un mecanismo oculto de “código del día” que derivaba la contraseña del administrador a partir de la fecha. La segunda habilitaba la ejecución remota de código. La tercera daba control externo sobre la configuración del sistema. Puntuación CVSS: entre 8.1 y 9.8 sobre 10. En lenguaje llano: puerta abierta de par en par.
“Esto va de higiene cibernética básica. Los hackers estaban empujando una puerta que ya estaba abierta.” — Ken Munro, Pen Test Partners
Para colmo, el AK-SC355 dejó de recibir soporte en 2016. El AK-SM800, en mayo de 2021. Danfoss había lanzado un parche para la versión más reciente (AK-SM800A) en agosto de 2025, pero los modelos antiguos simplemente ya no existían en su hoja de ruta. Fin de vida. Fin de actualizaciones. Principio de los problemas.
El frigorífico como caballo de Troya
Hay algo profundamente irónico en que el vector de ataque más devastador contra la cadena alimentaria europea no sea un misil, ni un bloqueo comercial, ni una sequía: sea un frigorífico con WiFi. Vivimos en la era en que conectamos a internet absolutamente todo —termostatos, cámaras, cerraduras, cafeteras— y luego actuamos sorprendidos al descubrir que un atacante puede alcanzar esos dispositivos desde cualquier punto del planeta.
El caso Danfoss es un microcosmos perfecto de todo lo que falla en la seguridad IoT industrial:
1. Dispositivos que sobreviven a su soporte. Un controlador de refrigeración industrial no se cambia cada dos años como un móvil. Funciona durante décadas. Pero el software que lo gobierna deja de recibir parches mucho antes de que el hardware deje de funcionar. El resultado es un ejército de zombis digitales conectados a internet, vulnerables y olvidados.
2. Credenciales que insultan a la inteligencia. “admin” y la fecha del día. En 2026. En infraestructura que controla la cadena de frío de un país entero. No hay análisis sofisticado que justifique esto. Es negligencia pura.
3. Segmentación de red inexistente. Estos controladores estaban expuestos directamente a internet. Sin firewalls dedicados, sin VPNs, sin segmentación. El mismo nivel de protección que la webcam de un particular.
De lo digital a lo combustible
Lo que diferencia este ataque de un ransomware convencional o una filtración de datos es su materialidad. Aquí no hablamos de ficheros cifrados ni de bases de datos robadas. Hablamos de incendios reales en tiendas reales, de toneladas de alimentos destruidos, de supermercados que tuvieron que cerrar sus puertas.
Es lo que los expertos llaman un ataque cyber-physical: una intrusión digital con consecuencias tangibles en el mundo físico. Y marca un antes y un después. Hasta ahora, los ciberataques contra infraestructuras críticas eran sobre todo teoría, ejercicios de laboratorio, escenarios de película. El hack de los supermercados franceses ha sido, según todas las fuentes consultadas, el primer ciberataque con impacto real en la cadena alimentaria de una nación.
El primer ministro francés Sébastien Lecornu ordenó a ANSSI (la Agencia Nacional de Ciberseguridad) investigar el incidente. El CERT-FR emitió la alerta CERTFR-2026-ALE-012 ampliando el alcance a controladores de otros fabricantes, como los Copeland XWEB y Dixell XWEB. España, Portugal, Polonia y Alemania también reportaron sistemas afectados.
“La mejor arquitectura de seguridad es aquella en la que puedes desconectar un componente sin que todo se derrumbe.” — Principio básico de diseño resiliente que la industria alimentaria decidió ignorar.
El termostato que nadie vigila
Si trabajas en diseño web, marketing digital o tecnología, este caso debería resonarte profundamente. No porque vayas a hackear un frigorífico (esperemos), sino porque ilustra una verdad incómoda que afecta a todo el ecosistema digital: la superficie de ataque crece más rápido que nuestra capacidad de defenderla.
Cada dispositivo IoT que conectamos es una puerta más. Cada sistema legacy que mantenemos en producción sin parches es una invitación. Cada credencial por defecto que no cambiamos es una alfombra roja para el atacante. Y en el momento en que esos dispositivos controlan algo físico —la temperatura de un almacén, la presión de una tubería, el flujo eléctrico de un hospital—, el riesgo deja de ser abstracto y se convierte en hambre, frío o fuego.
La cadena de frío alimentaria no es muy diferente, en su arquitectura, de cualquier infraestructura digital que damos por sentada. Funciona mientras nadie la toque. Nadie piensa en ella hasta que falla. Y la gente que debería mantenerla actualizada lleva años recortando presupuestos porque “total, si funciona, para qué tocarlo”.
Ahora sabemos para qué tocarlo. Para que no te lo toque otro.
La próxima nevera que hackeen puede ser la tuya
Mientras escribo esto, investigadores de seguridad estiman que al menos 350 controladores Danfoss siguen expuestos en internet. La segunda oleada de ataques en noviembre confirma que los responsables —todavía sin identificar— no se han cansado. Y la lista de países afectados no deja de crecer.
El futuro de la ciberseguridad ya no se dirime solo en servidores y endpoints. Se dirime en el pasillo de congelados de tu supermercado, en el termostato de tu oficina, en la cerradura inteligente de tu portal. Cada uno de esos dispositivos es un nodo más en una red que nadie diseñó pensando en la seguridad, y que todos asumimos que alguien está vigilando.
Spoiler: nadie la vigila.
Y mientras tanto, en algún lugar de Europa, un frigorífico industrial conectado a internet sigue encendido con la contraseña del día. Hoy es 3 de noviembre. Prueba 031126.